Rector ignora costo de reparar sistemas tras ataque cibernético a UASLP
SAN LUIS POTOSÍ, SLP., 14 de septiembre de 2026.- La Universidad Autónoma de San Luis Potosí (UASLP) reconoció de nuevo haber sido víctima de un incidente de ciberseguridad desde agosto pasado que afectó diversos sistemas institucionales, pero también se pronunció sobre la posible filtración de información de estudiantes: sin confirmarla ni negarla.
Hasta este domingo no precisó qué información de estudiantes habría sido comprometida ni el alcance de una presunta filtración que comenzó a circular recientemente.
A través de un comunicado dirigido a la comunidad universitaria y a la opinión pública, la institución recordó que desde agosto reportó el incidente y presentó una denuncia ante la Fiscalía General de la República, además de solicitar el acompañamiento técnico de la Guardia Nacional mediante su área especializada en ciberseguridad.
Sin embargo, la Universidad señaló que actualmente analiza la información que ha sido difundida para determinar si corresponde al incidente previamente reportado y establecer “su alcance real”.
La postura deja abierta una de las principales interrogantes para estudiantes y trabajadores universitarios: qué información pudo haber quedado expuesta y cuántas personas podrían estar involucradas.
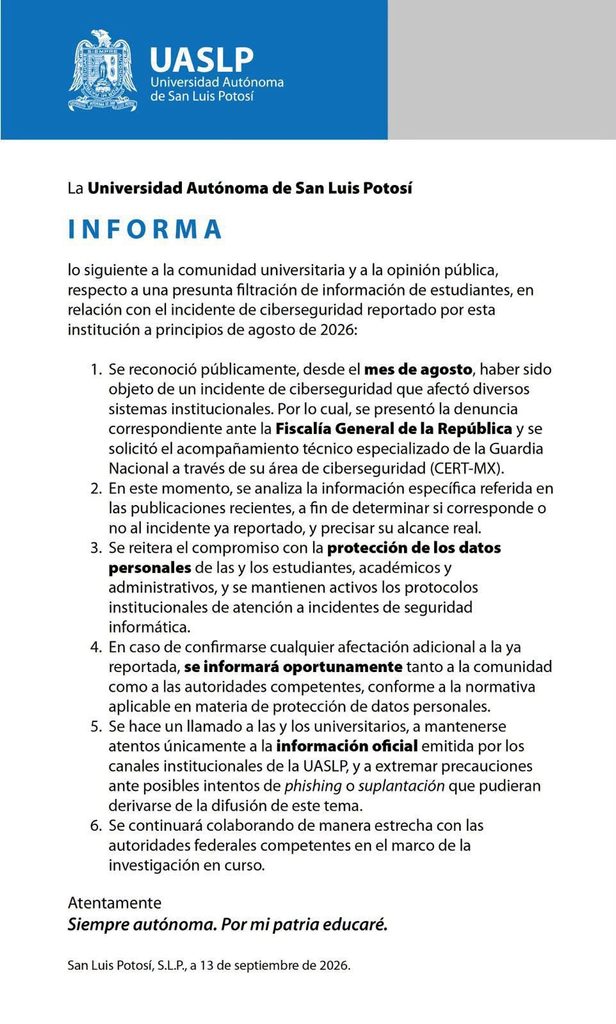
En el documento, la UASLP no detalla qué sistemas fueron afectados, qué tipo de datos personales pudieron haber sido comprometidos, si existió extracción de información ni si se ha confirmado que los archivos o datos que circulan públicamente provengan de los sistemas universitarios.
La institución aseguró que mantiene activos sus protocolos de atención a incidentes de seguridad informática y reiteró su compromiso con la protección de los datos personales de estudiantes, académicos y personal administrativo.
Asimismo, indicó que, en caso de confirmarse una afectación adicional a la ya reportada, informará a la comunidad universitaria y a las autoridades competentes conforme a la normativa en materia de protección de datos personales.
La Universidad también pidió a estudiantes y trabajadores mantenerse atentos a sus canales oficiales y extremar precauciones ante posibles intentos de phishing o suplantación que pudieran derivarse de la difusión del caso.
Mientras continúan las investigaciones, la información que permanece sin respuesta es precisamente la que más interesa a los posibles afectados: qué datos estuvieron en riesgo, cuántas personas podrían estar involucradas y cuál fue el alcance real de la vulneración.
Reproducción autorizada citando la fuente: Quadratín SLP
Síguenos en: Facebook | WhatsApp | X | Instagram | YouTube